
திறந்த மூலம் · முழு குறியாக்கம் · கிளவுட் இல்லை
PlainApp பாதுகாப்பு ஆழ்நோக்கு
PlainApp உள்ளூர் Wi-Fi இல் உங்கள் தரவை எவ்வாறு பாதுகாக்கிறது — திறந்த மூல குறியீட்டின் ஆதாரங்களுடன்.
Android 9.0+ · Google Play · F-Droid · GitHub
பதிவிறக்கம்உள்ளூர் நெட்வொர்க் பாதுகாப்பு ஏன் முக்கியம்?
PC உலாவியிலிருந்து Android தொலைபேசியை நிர்வகிக்க ஒரு ஆப்பைப் பயன்படுத்தும்போது, உங்கள் SMS, புகைப்படங்கள், தொடர்புகள் மற்றும் கோப்புகள் Wi-Fi நெட்வொர்க்கில் பயணிக்கின்றன. பெரும்பாலான ஆப்கள் இவற்றை படிக்கக்கூடிய வெற்று உரையாக அனுப்புகின்றன. அதே நெட்வொர்க்கில் உள்ள எவரும் அவற்றைப் பார்க்க முடியும்.
"இது எனது வீட்டு Wi-Fi, யார் உளவு பார்ப்பார்கள்?" என்று நீங்கள் நினைக்கலாம். ஆனால் சிந்தியுங்கள்:
- பொது Wi-Fi — காஃபே கடைகள், விமான நிலையங்கள், ஓட்டல்கள் — அருகிலுள்ள எவரும் போக்குவரத்தைப் பிடிக்கலாம்
- பகிரப்பட்ட நெட்வொர்க்குகள் — அறை தோழர்கள், விருந்தினர்கள், அல்லது பாதிக்கப்பட்ட IoT சாதனங்கள்
- ரூட்டர் பாதிப்புகள் — அறியப்பட்ட பலவீனங்கள் கொண்ட காலாவதியான firmware
ஒரு ஆப் உங்கள் SMS செய்திகளை HTTP வழியாக வெற்று உரையாக அனுப்பினால், Wireshark போன்ற இலவச கருவியை வைத்து யாரும் அவற்றைப் படிக்கலாம். இது கோட்பாடு அல்ல — மிகவும் எளிதானது.
பெரும்பாலான தொலைபேசி மேலாண்மை ஆப்கள் இதைத்தான் செய்கின்றன. அவற்றின் வலை UI ஐப் பயன்படுத்தும்போது Chrome DevTools ஐ திறந்து (F12 → Network tab) பாருங்கள், ஒவ்வொரு API அழைப்பையும் வெற்று JSON ஆகப் படிக்கலாம் — SMS உள்ளடக்கங்கள், கோப்பு பாதைகள், தொடர்பு பெயர்கள், எல்லாமே.
PlainApp எவ்வாறு வேறுபடுகிறது
PlainApp பல அடுக்கு குறியாக்கம் மற்றும் அங்கீகாரத்தைப் பயன்படுத்துகிறது. ஒவ்வொரு அடுக்கும் என்ன செய்கிறது என்பதை எளிய மொழியில் பார்ப்போம்.

GraphQL API — தேவையானதை மட்டும் கேளுங்கள்
பெரும்பாலான ஆப்கள் பழைய REST API முறையைப் பயன்படுத்துகின்றன: ஒரு வளத்திற்கு ஒரு URL, தேவையோ இல்லையோ எல்லாவற்றையும் திருப்பி அனுப்புகிறது. PlainApp GraphQL ஐப் பயன்படுத்துகிறது — உலாவி தனக்குத் தேவையான தரவை மட்டும் கேட்கும் நவீன அணுகுமுறை.
இது ஏன் முக்கியம்:
- குறைவான தரவு வெளிப்படுத்தல் — கோப்புப் பெயர் மட்டும் தேவையெனில், அது மட்டுமே அனுப்பப்படும்
- ஒரே endpoint — டஜன் கணக்கான URLகளுக்குப் பதிலாக ஒரே /graphql URL, இது தாக்குதல் பரப்பைக் குறைக்கிறது
- வினவல்-சார் அனுமதிகள் — ஒவ்வொரு வினவலும் அதன் சொந்த அனுமதியைச் சரிபார்க்கிறது (எ.கா., உள்நுழைந்த பிறகும் SMS படிக்க READ_SMS அனுமதி தேவை)
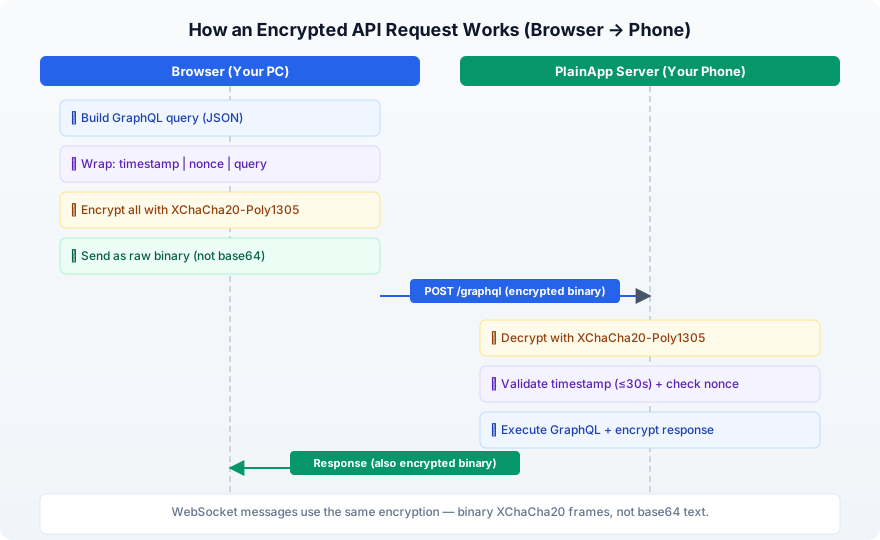
குறியாக்கப்பட்ட API அழைப்புகள் (XChaCha20-Poly1305)
PlainApp க்கும் பெரும்பாலான போட்டியாளர்களுக்கும் இடையிலான மிகப்பெரிய வேறுபாடு இதுதான்.
ஒவ்வொரு API கோரிக்கையும் பதிலும் — HTTP மற்றும் WebSocket போக்குவரத்து உட்பட — HTTP மற்றும் HTTPS இரண்டு முறைகளிலும் XChaCha20-Poly1305 மூலம் குறியாக்கம் செய்யப்படுகிறது. இது WireGuard VPN, Cloudflare மற்றும் Google இன் Tink நூலகத்தால் பயன்படுத்தப்படும் நவீன AEAD குறியாக்க அல்காரிதம்.
எளிமையாகச் சொல்ல:
- 1உங்கள் உலாவி ஒரு கோரிக்கையை உருவாக்குகிறது (எ.கா., "எனது SMS ஐக் காட்டு")
- 2மறுவிசைப்பு தாக்குதல் பாதுகாப்பிற்காக ஒரு நேர முத்திரை மற்றும் சீரற்ற nonce சேர்க்கிறது
- 3XChaCha20-Poly1305 மூலம் முழு payload ஐ படிக்க முடியாத பைனரி தரவாக குறியாக்கம் செய்கிறது
- 4குறியாக்கப்பட்ட பைனரி நெட்வொர்க்கில் அனுப்பப்படுகிறது — base64 இல்லை, JSON இல்லை, தூய பைனரி
- 5உங்கள் தொலைபேசி மட்டுமே மறுகுறியாக்கம் செய்து சரிபார்க்க முடியும்
யாரேனும் போக்குவரத்தை இடைமறித்தாலும், அர்த்தமற்ற பைனரி தரவை மட்டுமே பார்ப்பார்கள் — படிக்கக்கூடிய JSON அல்ல.
குறியாக்கத்தைப் பற்றி:
- 256-பிட் விசை (மிகவும் வலுவானது)
- 192-பிட் நான்ஸ் (மற்ற சைஃபர்களைப் பாதிக்கும் குறிப்பிட்ட தாக்குதல் வகைகளைத் தடுக்கிறது)
- உள்ளமைக்கப்பட்ட சேதம் கண்டறிதல் — யாரேனும் போக்குவரத்தில் தரவை மாற்றினால், மறுகுறியாக்கம் தோல்வியடையும்
- Android பக்கம்: Google Tink மூலம் இயங்குகிறது
- வலை பக்கம்: @noble/ciphers மூலம் இயங்குகிறது (நன்கு தணிக்கை செய்யப்பட்ட JavaScript குறியாக்க நூலகம்)
டிஜிட்டல் கையொப்பங்கள் (Ed25519) — சாதனம்-சாதனம்
இரண்டு PlainApp சாதனங்கள் ஒன்றுடன் ஒன்று தொடர்பு கொள்ளும்போது (எ.கா., தொலைபேசி-தொலைபேசி அரட்டை), குறியாக்கம் மட்டும் போதாது — ஒவ்வொரு சாதனமும் செய்தி உண்மையிலேயே மற்ற சாதனத்திலிருந்து வந்தது என்பதையும் போலியானது அல்ல என்பதையும் சரிபார்க்க வேண்டும்.
நேர முத்திரை
பெறும் சாதனம் அனுப்புநரின் பொது விசையைப் பயன்படுத்தி கையொப்பத்தை சரிபார்த்து, 5 நிமிடங்களுக்கு மேற்பட்ட நேர முத்திரை கொண்ட கோரிக்கைகளை நிராகரிக்கிறது. இது போலியாக்கல் மற்றும் மறுவிசைப்பு தாக்குதல்கள் இரண்டையும் தடுக்கிறது.
பாதுகாப்பான சாதன இணைத்தல் (ECDH விசை பரிமாற்றம்)
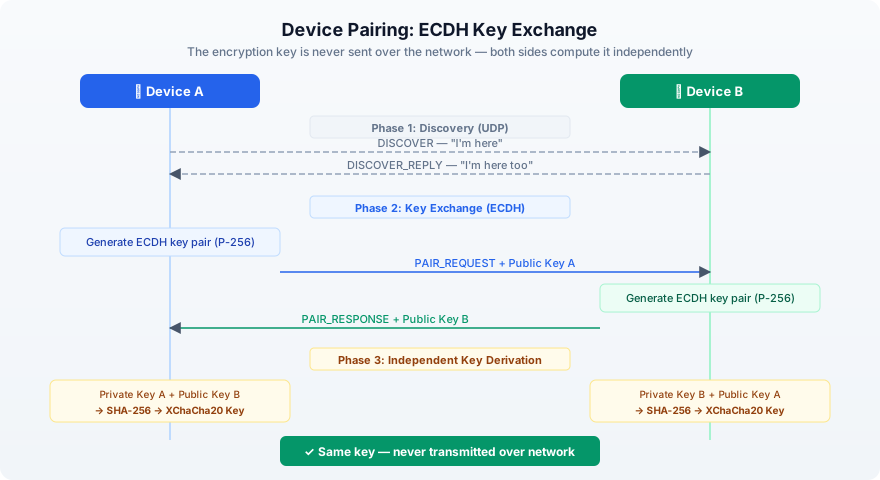
இரண்டு PlainApp சாதனங்கள் ஒன்றையொன்று இணைக்கும்போது (எ.கா., இரண்டு தொலைபேசிகள்), அவற்றுக்கு பகிரப்பட்ட குறியாக்க விசை தேவை. ஆனால் நெட்வொர்க்கில் விசையை அனுப்புவது நோக்கத்தையே தோற்கடிக்கும்.
PlainApp இதை ECDH (நீள்வட்ட வளைவு Diffie-Hellman) விசை பரிமாற்றத்தின் மூலம் தீர்க்கிறது — TLS, Apple இன் Secure Enclave மற்றும் WebAuthn இல் பயன்படுத்தப்படும் அதே கணிதம்:
- 1ஒவ்வொரு சாதனமும் ஒரு விசை ஜோடியை உருவாக்குகிறது (பொது + தனிப்பட்ட)
- 2அவை தங்கள் பொது விசைகளை மட்டும் பரிமாறிக்கொள்கின்றன
- 3ஒவ்வொரு சாதனமும் தன் சொந்த தனிப்பட்ட விசையை மற்றதன் பொது விசையுடன் இணைக்கிறது
- 4இரண்டும் ஒரே பகிரப்பட்ட ரகசியத்தை அடைகின்றன — அது நெட்வொர்க்கில் பயணிக்காமலேயே
குறியாக்கப்பட்ட URLகள் — கோப்பு பாதைகளை மறைத்தல்
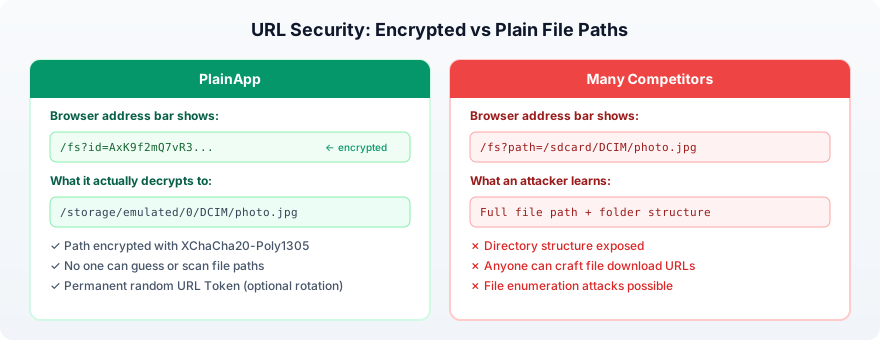
பெரும்பாலான மக்கள் கவனிக்காத ஒரு விவரம்: URL பாதைகளும் தகவல்களை வெளிப்படுத்துகின்றன.
நீங்கள் ஒரு கோப்பைப் பதிவிறக்கும்போது, URL சர்வருக்கு எந்த கோப்பு வேண்டும் என்று சொல்கிறது. பல ஆப்களில், URL இவ்வாறு தெரிகிறது:
/fs?path=/sdcard/DCIM/Camera/photo_2024.jpgபோக்குவரத்தைப் புகைக்கும் (அல்லது உலாவி வரலாற்றைப் பார்க்கும்) எவரும் நீங்கள் எந்த கோப்பை அணுகினீர்கள் என்பதையும் உங்கள் தொலைபேசியின் கோப்புறை அமைப்பையும் சரியாகப் பார்க்க முடியும்.
PlainApp URL இல் கோப்பு பாதையை குறியாக்கம் செய்கிறது:
/fs?id=AxK9f2mQ7vR3xP8nWz...id அளவுரு URL Token என்று அழைக்கப்படும் ஒரு சீரற்ற விசையைப் பயன்படுத்தி XChaCha20-Poly1305 மூலம் குறியாக்கம் செய்யப்பட்ட கோப்பு பாதையாகும். இயல்பாக, இந்த விசை நிரந்தரமானது, ஆப்பை மறுதொடக்கம் செய்தாலும் மாறாது, எனவே பகிர்ந்த இணைப்புகள் தொடர்ந்து செயல்படும். விசை இல்லாமல், உண்மையான பாதையைக் கணிக்கவோ, கோப்புகளை பட்டியலிடவோ, பதிவிறக்க URLகளை உருவாக்கவோ யாரும் முடியாது.
சுய-கையொப்ப சான்றிதழ்களுடன் HTTPS
PlainApp உங்கள் தொலைபேசியில் ஒரு சுய-கையொப்ப TLS சான்றிதழை உருவாக்குகிறது. இது குறியாக்கப்பட்ட HTTPS சுரங்கப்பாதையை உருவாக்குகிறது — வங்கிகளும் இணையதளங்களும் பயன்படுத்தும் அதே தொழில்நுட்பம்.
சான்றிதழ் பயன்படுத்துவது:
- P-256 வளைவுடன் ECDSA (முக்கிய இணையதளங்களுடன் ஒத்தது)
- SHA256 கையொப்பம்
- ஆப்பின் தனிப்பட்ட கோப்பகத்தில் சேமிக்கப்பட்டுள்ளது
பயன்பாட்டு அடுக்கு XChaCha20 குறியாக்கத்துடன் இணைந்து, இரண்டு சுதந்திரமான குறியாக்க அடுக்குகளை வழங்குகிறது. ஒன்றை உடைத்தாலும் மற்றொன்றை உடைக்காமல் பயனில்லை.
உள்நுழைவு பாதுகாப்பு
கடவுச்சொல் யூகிப்பைத் தடுக்க PlainApp உள்நுழைவு முயற்சிகளை கட்டுப்படுத்துகிறது:
- ஒவ்வொரு IP முகவரிக்கும் 60 வினாடிகளில் 5 முயற்சிகள்
- அதன் பிறகு, இணைப்புகள் நிராகரிக்கப்படும்
- பழைய வீத-வரம்பு பதிவுகள் தானாகவே சுத்தம் செய்யப்படும்
HTTP எதிர் HTTPS: ஒரு நேர்மையான குறிப்பு
PlainApp HTTP மற்றும் HTTPS இரண்டு முறைகளையும் வழங்குகிறது. நேர்மையான வேறுபாடு இதோ:
| HTTP முறை | HTTPS முறை | |
|---|---|---|
| கோப்பு பாதை URLகள் | குறியாக்கம் (XChaCha20) | குறியாக்கம் (XChaCha20) |
| API அழைப்புகள் | குறியாக்கம் (XChaCha20) | குறியாக்கம் (XChaCha20 + TLS) |
| கோப்பு பதிவிறக்கங்கள் | போக்குவரத்தில் குறியாக்கம் இல்லை | TLS மூலம் குறியாக்கம் |
| யாருக்கானது | தொடக்கநிலையாளர்கள் (SSL எச்சரிக்கை இல்லை) | தனியுரிமை-நனவுள்ள பயனர்கள் |
இரு முறைகளும் XChaCha20-Poly1305 உடன் API அழைப்புகளை குறியாக்கம் செய்கின்றன — HTTP அல்லது HTTPS எதுவாக இருந்தாலும் உங்கள் SMS, தொடர்புகள் மற்றும் பிற தரவு எப்போதும் குறியாக்கம் செய்யப்பட்டிருக்கும்.
HTTP முறை இருப்பதற்குக் காரணம், சுய-கையொப்ப சான்றிதழ்கள் உலாவி எச்சரிக்கையை ("உங்கள் இணைப்பு தனிப்பட்டது அல்ல") தூண்டுகின்றன. தொழில்நுட்ப அறிவு குறைவான பயனர்களுக்கு, இந்த எச்சரிக்கை குழப்பமானதும் பயமுறுத்துவதுமாக இருக்கும். HTTP இந்த சிக்கலைத் தவிர்க்கிறது.
எனினும், HTTP முறையில் கோப்பு பரிமாற்றங்கள் குறியாக்கம் செய்யப்படுவதில்லை. பகிரப்பட்ட அல்லது பொது நெட்வொர்க்கில் இருந்தால், எப்போதும் HTTPS ஐப் பயன்படுத்துங்கள்.
பரிந்துரை: முடிந்த போதெல்லாம் HTTPS ஐப் பயன்படுத்துங்கள். உலாவியின் சுய-கையொப்ப சான்றிதழ் எச்சரிக்கையை ஏற்றுக்கொள்ளுங்கள் — உள்ளூர் நெட்வொர்க் ஆப்பிற்கு இது இயல்பானது மற்றும் எதிர்பார்க்கப்படுவது.
சப்ளை செயின் பாதுகாப்பு — குறைவான சார்புகள், குறைவான ஆபத்து
பல பயனர்கள் நினைக்காத ஒரு பாதுகாப்பு அச்சுறுத்தல்: சப்ளை செயின் தாக்குதல்கள். ஒரு ஆப் நூற்றுக்கணக்கான மூன்றாம் தரப்பு நூலகங்களைப் பயன்படுத்தும்போது, அவற்றில் எதுவும் சமரசம் செய்யப்படலாம் — தரவைத் திருடும், கிரிப்டோகரன்சி மைனிங் செய்யும் அல்லது பின்கதவுகளைத் திறக்கும் தீங்கிழைக்கும் குறியீட்டை செலுத்தும்.
JavaScript சுற்றுச்சூழலில் இது குறிப்பாக ஆபத்தானது. சமீப ஆண்டுகளில், event-stream, ua-parser-js மற்றும் colors போன்ற பிரபலமான npm தொகுப்புகள் கடத்தப்பட்டு மில்லியன் கணக்கான திட்டங்களில் தீங்கிழைக்கும் குறியீடு செலுத்தப்பட்டது. ஒரு தொலைபேசி மேலாண்மை ஆப்பின் வலை UI நூற்றுக்கணக்கான JS தொகுப்புகளை இழுத்தால், ஒவ்வொன்றும் சாத்தியமான தாக்குதல் திசையன் ஆகும்.
PlainApp திட்டமிட்ட அணுகுமுறையை எடுக்கிறது: முடிந்தவரை குறைவான சார்புகளைப் பயன்படுத்துவது, அர்த்தமுள்ள போது தனிப்பயன் குறியீட்டை உருவாக்குவது.
Android ஆப் (plain-app)
- சார்பு செலுத்தல் கட்டமைப்பு இல்லை (Hilt இல்லை, Dagger இல்லை) — எளிய singletons பயன்படுத்துகிறது
- குறியாக்கம் 3 நன்கு அறியப்பட்ட நூலகங்களால் மட்டுமே கையாளப்படுகிறது: Google Tink, Bouncy Castle மற்றும் உள்ளமைக்கப்பட்ட Java Cryptography Extension
- சர்வர் Ktor (JetBrains இன் அதிகாரப்பூர்வ Kotlin கட்டமைப்பு) மீது இயங்குகிறது — அடையாளம் தெரியாத மூன்றாம் தரப்பு சர்வர் நூலகங்கள் இல்லை
வலை UI (plain-desktop)
34 runtime சார்புகள் மட்டுமே — வழக்கமான வலை ஆப்களை விட மிகக் குறைவு. பொதுவாக npm தொகுப்புகள் தேவைப்படும் பல அம்சங்கள் புதிதாக உருவாக்கப்பட்டுள்ளன:
| அம்சம் | வழக்கமான ஆப் | PlainApp |
|---|---|---|
| அறிவிப்பு ஒலிகள் | howler.js / tone.js | தனிப்பயன் Web Audio API synth |
| UUID உருவாக்கம் | uuid npm தொகுப்பு | கையால் எழுதப்பட்ட RFC 4122 செயலாக்கம் |
| கோப்பு பதிவேற்றங்கள் | uppy / axios | தனிப்பயன் chunked upload with queue |
| WebRTC வீடியோ | Twilio / Daily.co SDK | கையால் எழுதப்பட்ட PeerConnection குறியீடு |
| HTTP கிளையன்ட் | axios / ky | உள்ளமைக்கப்பட்ட browser fetch |
வலை பக்கத்தில் குறியாக்கம் @noble/ciphers ஐப் பயன்படுத்துகிறது — நன்கு தணிக்கை செய்யப்பட்ட, சார்பு-இல்லா JavaScript குறியாக்க நூலகம் — பெரிய, ஊதிய மாற்றுகளுக்குப் பதிலாக.
இது ஏன் முக்கியம்
நீங்கள் சேர்க்கும் ஒவ்வொரு சார்பும் நீங்கள் கட்டுப்படுத்தாத குறியீடு. PlainApp இன் அணுகுமுறை என்னவெனில்:
- தீங்கிழைக்கும் குறியீடு மறைவதற்கான குறைவான இடங்கள்
- சிறிய தாக்குதல் பரப்பு
- தணிக்கை செய்வது எளிது (முழு குறியீடு அடிப்படையும் திறந்த மூலமாகும்)
- கைவிடப்பட்ட அல்லது கடத்தப்பட்ட npm தொகுப்புகளின் ஆபத்து இல்லை
பல போட்டியாளர்கள் என்ன தவறு செய்கிறார்கள்
இது குறிப்பிட்ட ஆப்களைப் பெயரிடுவது பற்றியது அல்ல. இது வகை முழுவதும் காணப்படும் பொதுவான முறைகள் பற்றியது:
| பாதுகாப்பு அம்சம் | PlainApp | போட்டியாளர்களில் பொதுவானது |
|---|---|---|
| API போக்குவரத்து | HTTP மற்றும் HTTPS இல் குறியாக்கம் (XChaCha20) | HTTP வழியாக வெற்று JSON |
| WebSocket போக்குவரத்து | குறியாக்கப்பட்ட பைனரி ஃப்ரேம்கள் (XChaCha20) | சாதாரண உரை JSON அல்லது WebSocket இல்லை |
| அங்கீகார டோக்கன் கையாளுதல் | குறியாக்க விசையாகப் பயன்படுத்தப்படுகிறது, தலைப்புகளில் ஒருபோதும் இல்லை | HTTP தலைப்புகளில் அனுப்பப்படுகிறது (எளிதாக கசியும்) |
| அங்கீகார டோக்கன் கையாளுதல் | குறியாக்க விசையாகப் பயன்படுத்தப்படுகிறது, தலைப்புகளில் ஒருபோதும் இல்லை | HTTP தலைப்புகளில் அனுப்பப்படுகிறது (எளிதாக கசியும்) |
| விசை பரிமாற்றம் | ECDH (P-256) | இல்லை |
| கோரிக்கை கையொப்பம் | Ed25519 (சாதனம்-சாதனம் மட்டும்) | இல்லை |
| மறுவிசைப்பு பாதுகாப்பு | 30 வினாடி + nonce (Web); 5 நிமிடம் + கையொப்பம் (சாதனம்) | இல்லை |
| உள்நுழைவு பாதுகாப்பு | வீத வரம்பு + இரு-காரணி உறுதிப்படுத்தல் | வரம்பற்ற முயற்சிகள் |
| உள்நுழைவு வீத வரம்பு | 60 வினாடிகளில் 5 முயற்சிகள் | வரம்பில்லை |
| சார்புகள் | குறைவான, நன்கு அறியப்பட்ட நூலகங்கள் | நூற்றுக்கணக்கான npm தொகுப்புகள் |
| மூல குறியீடு | திறந்த மூலம் (GPL-3.0) | பெரும்பாலும் மூடிய மூலம் |
எந்த ஆப்பையும் சரிபார்க்க எளிதான வழி: ஆப்பைப் பயன்படுத்தும்போது Chrome DevTools ஐ (F12) → Network tab ஐ திறங்கள். API பதில்களை JSON ஆகப் படிக்க முடிந்தால், அந்த ஆப்பில் குறியாக்கம் இல்லை.
நீங்களே சரிபார்க்கவும்
PlainApp முழுமையாக திறந்த மூலமாகும். இந்தக் கட்டுரையில் உள்ள ஒவ்வொரு கூற்றையும் குறியீட்டில் சரிபார்க்கலாம்.
github.com/plainhub/plain-app (GPL-3.0)தானியங்கி, தடமறியக்கூடிய மற்றும் மாற்றம்-எதிர்ப்பு வெளியீட்டு குழாய்
அனைத்து நிறுவல் தொகுப்புகளும் GitHub மற்றும் F-Droid கட்டமைப்பில் தானாக கட்டப்படுகின்றன. கட்டுதல்கள் தடமறியக்கூடியவை, பாதுகாப்பானவை மற்றும் கையால் தலையீடு இல்லாதவை. சரிபார்க்கக்கூடிய கட்டுதல்கள் (SLSA) மற்றும் VirusTotal ஸ்கேன் வெளியீடுகள் இரண்டையும் வழங்கும் சில Android பயன்பாடுகளில் PlainApp ஒன்று.
GitHub மற்றும் F-Droid இல் தானியங்கி கட்டுதல்கள்
வெளியீட்டு ஆவணங்கள் உள்ளக கையால் தொகுப்பதற்குப் பதிலாக CI குழாய்கள் மூலம் உருவாக்கப்படுகின்றன. ஒவ்வொரு ஆவணத்தையும் source commit மற்றும் reproducible build workflow வரை தடமறியலாம்.
SLSA Provenance (Level 3) + VirusTotal ஸ்கேன்
ஒவ்வொரு வெளியீடும் SLSA provenance சான்றுகளையும் VirusTotal முடிவுகளையும் கொண்டுள்ளது. இதனால் supply chain audit செய்ய முடியும் மற்றும் நிறுவுவதற்கு முன் ஒருமைத்தன்மையைச் சரிபார்க்கலாம்.
அடிக்கடி கேட்கப்படும் கேள்விகள்
HTTP முறையைப் பயன்படுத்தினால் PlainApp உண்மையிலேயே குறியாக்கம் செய்யப்பட்டதா?
ஆம். அனைத்து API அழைப்புகளும் (SMS, தொடர்புகள், கோப்புகள் பட்டியல் போன்றவை) HTTP மற்றும் HTTPS இரு முறைகளிலும் XChaCha20-Poly1305 உடன் குறியாக்கம் செய்யப்படுகின்றன. HTTP முறையில் கோப்பு பதிவிறக்கங்கள் மட்டும் குறியாக்கமின்றி உள்ளன. முழு பாதுகாப்பிற்கு, HTTPS ஐப் பயன்படுத்துங்கள்.
எனது உலாவி ஏன் பாதுகாப்பு எச்சரிக்கையைக் காட்டுகிறது?
PlainApp குறியாக்கத்திற்காக சுய-கையொப்ப TLS சான்றிதழைப் பயன்படுத்துகிறது. இது பொது சான்றிதழ் அதிகாரத்தால் வழங்கப்படாததால், உங்கள் உலாவி எச்சரிக்கையைக் காட்டுகிறது. உள்ளூர் நெட்வொர்க் ஆப்பிற்கு இது இயல்பானது மற்றும் எதிர்பார்க்கப்படுவது. தொடர 'Advanced' மற்றும் 'Proceed' ஐ கிளிக் செய்யுங்கள்.
அதே Wi-Fi இல் உள்ள யாரேனும் எனது தரவைப் பார்க்க முடியுமா?
PlainApp உடன், இல்லை. API அழைப்புகள் XChaCha20-Poly1305 உடன் குறியாக்கம் செய்யப்படுகின்றன, HTTPS முறையில் கோப்பு பரிமாற்றங்களும் TLS மூலம் குறியாக்கம் செய்யப்படுகின்றன. பெரும்பாலான போட்டி ஆப்களில், ஆம் — அவற்றின் API அழைப்புகள் வெற்று உரை JSON ஆக அனுப்பப்படுகின்றன.
PlainApp ஐ VPN உடன் எவ்வாறு ஒப்பிடலாம்?
VPN உங்கள் சாதனத்திற்கும் VPN சர்வருக்கும் இடையில் போக்குவரத்தை குறியாக்கம் செய்கிறது. PlainApp உள்ளூர் நெட்வொர்க்கில் உங்கள் தொலைபேசிக்கும் உலாவிக்கும் இடையில் போக்குவரத்தை குறியாக்கம் செய்கிறது. அவை வெவ்வேறு நோக்கங்களுக்கு சேவை செய்கின்றன — PlainApp உள்ளூர் சாதன மேலாண்மையைப் பாதுகாக்கிறது, VPN இணைய போக்குவரத்தைப் பாதுகாக்கிறது.
குறியீடு உண்மையிலேயே திறந்த மூலமா?
ஆம். PlainApp GPL-3.0 உரிமத்தின் கீழ் வழங்கப்படுகிறது. முழு மூல குறியீடும் github.com/plainhub/plain-app இல் கிடைக்கிறது. ஒவ்வொரு குறியாக்க செயலாக்கத்தையும் ஆய்வு செய்யலாம், மூலக் குறியீட்டிலிருந்து உருவாக்கலாம் அல்லது பங்களிக்கலாம்.
உங்கள் தொலைபேசியின் கட்டுப்பாட்டை திரும்பப் பெறவும்.
கிளவுட் இடைத்தரகர் இல்லை. மாதாந்திர கட்டணம் இல்லை. உங்கள் தொலைபேசி மற்றும் உலாவி.